Wie man private E-Mails versendet
Wie kann ich private und verschlüsselte E-Mails versenden?
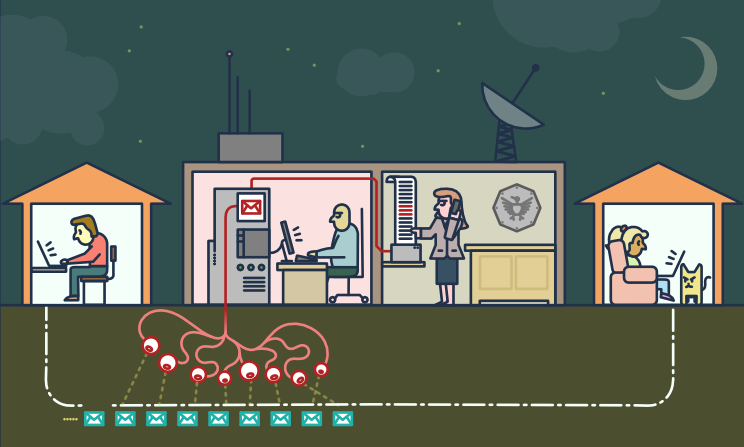
E-Mails sind weder privat noch sicher.
Sie wurden nicht mit Blick auf Datenschutz oder Sicherheit entwickelt.
Jeder, der Ihre E-Mails während der Übertragung bearbeitet, kann sie lesen,
einschließlich Ihres Internetanbieters, eines Hackers oder der NSA (US National Security Agency).
Zusammenfassung:
- E-Mail-Datenschutz: Was geschieht heute?
- auf der „rechtlichen“ Seite
- auf der „illegalen“ Seite
- E-Mail-Datenschutz: Die Herausforderungen
- Anonymität und Vertraulichkeit
- Ende-zu-Ende-Verschlüsselung
- E-Mail-Datenschutz: Die Lösungen
- <technisch> Pretty Good Privacy – auch bekannt als PGP
- <technisch> Wie man die PGP-Verschlüsselung verwendet
- < einfach > Alternativen zur PGP-Verschlüsselung
Was geschieht heute?
auf der „rechtlichen“ Seite
„Der Wert einer Information wird erst dann deutlich, wenn man sie
mit etwas anderem verknüpfen kann, das zu einem späteren Zeitpunkt eintrifft.
Da man keine Verbindungen herstellen kann, die man nicht hat, verfällt man in einen Modus, in dem
wir im Grunde versuchen, alles zu sammeln und für immer festzuhalten.“
- - Gus Hunt von der CIA über Big Data, auf der Huffington Post
- - Gus Hunt von der CIA über Big Data, auf YouTube
„Sie haben gesagt, es seien nur Metadaten, nur Metadaten, […]
mit wem man spricht, wann man mit ihm spricht, wohin man gereist ist.
Das sind alles Metadatenereignisse.
Bei PRISM geht es um Inhalte. […] Sie können sie alle sehen, weil sie unverschlüsselt sind.“
Dutzende psychologische Studien belegen,
dass das Verhalten von Menschen, die wissen, dass sie überwacht werden könnten,
deutlich konformistischer und angepasster ist.
[…] Massenüberwachung schafft ein Gefängnis im Kopf […]
auf der „illegalen“ Seite
Betrüger könnten auch Schadsoftware einsetzen, um in das Computernetzwerk eines Unternehmens einzudringen
und auf E-Mail-Korrespondenzen über Finanzangelegenheiten zuzugreifen.
Business Email Compromise (BEC) – auch bekannt als Email Account Compromise (EAC) –
ist eine der finanziell schädlichsten Online-Straftaten.
Bei einem BEC-Betrug versenden Kriminelle eine E-Mail, die scheinbar von einem bekannten Absender stammt
und eine legitime Anfrage enthält.
die Herausforderungen
Anonymität und Vertraulichkeit
Anonymität ist etwas anderes als Vertraulichkeit.
[…] Wir verschlüsseln Nachrichten,
sodass selbst wenn jemand sieht, dass wir eine Nachricht gesendet haben,
er sie nicht lesen kann.
Manchmal wollen wir aber gar nicht, dass jemand sieht, dass wir überhaupt eine Nachricht gesendet haben.
Internetanonymität ist schwer zu erreichen.
Sie erfordert profunde Kenntnisse der verwendeten Tools.
Dieser Leitfaden vermittelt Ihnen möglicherweise einen Eindruck von der Komplexität:
Anbieter privater E-Mail-Dienste
Vertraulichkeit lässt sich leichter erreichen.
Auch wenn Sie nichts zu verbergen haben,
hilft die Verschlüsselung dabei, die Privatsphäre der Personen, mit denen Sie kommunizieren, zu schützen
und erschwert Massenüberwachungssystemen das Leben.
Falls Sie etwas Wichtiges zu verbergen haben, befinden Sie sich in guter Gesellschaft;
es handelt sich um dieselben Instrumente, die Whistleblower nutzen, um ihre Identität zu schützen
und gleichzeitig Menschenrechtsverletzungen, Korruption und andere Verbrechen aufzudecken.
Der wichtigste erste Schritt ist, sich selbst zu schützen
und die Überwachung der eigenen Kommunikation so schwierig wie möglich zu gestalten.
Ende-zu-Ende-Verschlüsselung
Die Ende-zu-Ende-Verschlüsselung (E2EE) für E-Mails kann verwendet werden, um sicherzustellen,
dass nur der Absender und die Empfänger einer Nachricht den Inhalt lesen können.
Ohne diesen Schutz können Netzwerkadministratoren,
E-Mail-Anbieter und Regierungsbehörden Ihre Nachrichten leicht lesen.
Die Gewährleistung von Ende-zu-Ende-Verschlüsselung erfordert Sorgfalt sowohl vom Sender als auch vom Empfänger.
Ein einziger Fehler einer der beteiligten Parteien kann ausreichen, um die Sicherheit der Ende-zu-Ende-Verschlüsselung zu gefährden.
E-Mail-Metadaten wie Absender- und Empfänger-E-Mail-Adresse, Datum und Uhrzeit können durch Ende-zu-Ende-Verschlüsselung nicht geschützt werden.
Auch der Betreff der E-Mail kann ungeschützt und leicht lesbar bleiben, selbst wenn Ende-zu-Ende-Verschlüsselung verwendet wird.
die Lösungen
<technisch> Pretty Good Privacy – auch bekannt als PGP
Die PGP-Software folgt dem OpenPGP-Verschlüsselungsstandard
(RFC 4880) für die Ver- und Entschlüsselung von Daten.
PGP verschlüsselt den Inhalt Ihrer E-Mail in einen Code
, den nur die berechtigte Person lesen kann.
PGP läuft auf so gut wie jedem Computer oder Smartphone.
Es ist frei lizenziert und kostenlos.
Jeder Benutzer besitzt einen eindeutigen öffentlichen Schlüssel und einen privaten Schlüssel,
die zufällige Zahlenfolgen sind.
Ihr öffentlicher Schlüssel ist kein physischer Schlüssel, da er in einem Online-Verzeichnis gespeichert ist und von anderen heruntergeladen werden kann.
Andere nutzen Ihren öffentlichen Schlüssel zusammen mit PGP, um E-Mails an Sie zu verschlüsseln.
Ihr privater Schlüssel ist eher mit einem physischen Schlüssel vergleichbar, da Sie ihn nur für sich behalten (auf Ihrem Computer).
Sie verwenden PGP und Ihren privaten Schlüssel, um verschlüsselte E-Mails zu entschlüsseln, die Ihnen andere Personen senden.
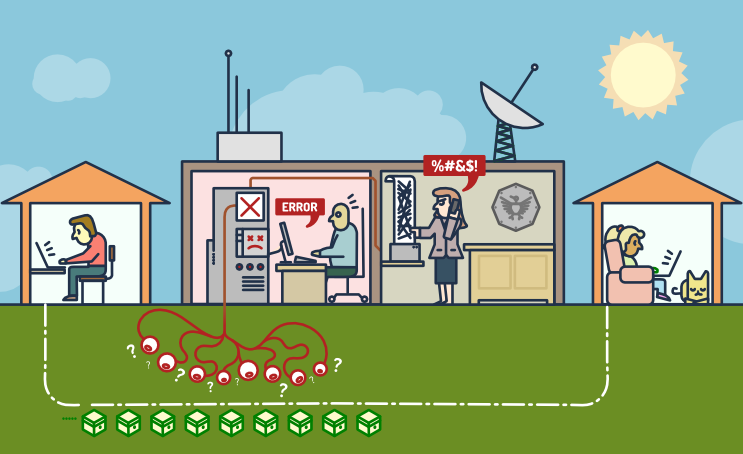
Gelangt eine mit PGP verschlüsselte E-Mail in die falschen Hände, ist sie völlig sinnlos.
Ohne den privaten Schlüssel des eigentlichen Empfängers ist sie nahezu unmöglich zu lesen.
Um uns vor Überwachung zu schützen, müssen wir lernen, wann wir PGP verwenden sollten
und unsere öffentlichen Schlüssel immer dann weitergeben, wenn wir E-Mail-Adressen austauschen.
<technisch> Wie man die PGP-Verschlüsselung verwendet
Um PGP zu verwenden, benötigen Sie einen öffentlichen und einen privaten Schlüssel (zusammen ein Schlüsselpaar).
Jeder Schlüssel ist eine lange, zufällig generierte Zeichenkette aus Zahlen und Buchstaben, die für Sie einzigartig ist.
Ihre öffentlichen und privaten Schlüssel sind durch eine spezielle mathematische Funktion miteinander verknüpft.
Es wird eine Anwendung benötigt, die die Schlüssel und die Ver-/Entschlüsselung von Nachrichten verwaltet.
Hier ist eine Auswahl der beliebtesten Anwendungen:
-
Mailvelope ist ein kostenloses Open-Source-Browser-Plugin für Mozilla Firefox und Google Chrome und
wahrscheinlich der einfachste Weg, sich mit PGP vertraut zu machen.
Die „Mailvelope-Demonstration“ ist ein gelungenes Tutorial. -
Die Mozilla Thunderbird-Anwendung integriert alles, was zum Versenden PGP-signierter Nachrichten benötigt wird.
Einführung in die Ende-zu-Ende-Verschlüsselung in Thunderbird -
GnuPG ist eine vollständige und kostenlose Implementierung des OpenPGP-Standards.
Eine PGP-Anleitung für Anfänger mit Gpg4Win [Einfache 5-Minuten-Einrichtung] erklärt die Verwendung.
< einfach > Alternativen zur PGP-Verschlüsselung
PGP ist die beste Lösung für sichere Kommunikation mit einem Partner, der es bereits nutzt.
Es könnte sich jedoch als schwierig erweisen, den Geschäftspartner zur Nutzung von PGP zu bewegen.
Dienste, die es ermöglichen, ein Geheimnis nur einmal weiterzugeben, stellen eine Alternative dar.
Wenn Sie etwas nur einmal senden möchten, gibt es Open-Source-Webanwendungen
, mit denen Sie Informationen eingeben können, die nur einmal angezeigt werden können.
Nachdem der Empfänger die Seite geöffnet hat, werden die Informationen gelöscht,
und das Einzige, was in Ihren Chatprotokollen oder E-Mails verbleibt, ist ein ungültiger Link.
Es ist zwar nicht so robust wie die Nutzung von PGP durch das gesamte Team, aber deutlich einfacher einzurichten und zu erklären.
Wir konnten es erfolgreich einsetzen, um Anmeldeinformationen an technisch weniger versierte Personen zu senden, und diese finden es benutzerfreundlich.
Beispiel (ohne Hinzufügen eines Passworts):
Angenommen, Sie haben ein Passwort. Sie möchten es Ihrer Kollegin Jane geben. Sie könnten es ihr per E-Mail schicken, aber dann landet es in ihrem Posteingang, der möglicherweise gesichert wird und sich wahrscheinlich auf einem vom NSA kontrollierten Speichermedium befindet. Wenn Jane einen Link zum Passwort erhält und ihn nicht ansieht, ist das Passwort verloren. Wenn der NSA den Link in die Hände bekommt und das Passwort ansieht … nun, dann hat er das Passwort. Jane kann zwar nicht mehr an das Passwort gelangen, weiß aber nun, dass nicht nur jemand ihre E-Mails liest, sondern auch auf die Links klickt.Einige dieser Dienste, die alle kostenlos und Open Source sind, sind unten aufgeführt. Alternativ
können Sie auch eine Instanz auf Ihrem eigenen Webserver hosten.
PrivateBin (eine Art sichere Version von Pastebin) ist in PHP entwickelt.
Der Quellcode von PrivateBin ist auf GitHub veröffentlicht und hat 3100 Sterne.
Anleitungen zu PrivateBin finden Sie auf einer anderen Website.
OneTimeSecret wurde in Ruby entwickelt.
Der Quellcode und die Anleitung sind auf GitHub veröffentlicht – 1200 Sterne.
SnapPass ist in Python geschrieben. Es wurde ursprünglich von Pinterest entwickelt.
Der SnapPass-Code und die Anleitung sind auf GitHub veröffentlicht – 600 Sterne