Unterabschnitte der Grundlagen der E-Mail-Authentifizierung
<spf>Geben Sie Ihre SMTP-Server an

Sonnenschutzmittel erklärt
SPF ist die Abkürzung für Sender Policy Framework, einen E-Mail-Authentifizierungsstandard,
mit dem Sie festlegen können, welche SMTP-Server berechtigt sind, E-Mails für Ihre Domain zu versenden.
Es ermöglicht Ihnen, die Absenderadresse und deren Verbindung zum Server, von dem die Nachricht gesendet wurde, zu bestätigen.
Wenn E-Mails mit Ihrer Absenderdomäne versendet werden, kann der Empfänger feststellen, ob sie von einem von Ihnen erkannten SMTP-Server stammen.
Es wird empfohlen, SPF zu konfigurieren, da einige Empfänger Ihre Nachrichten ablehnen könnten, wenn SPF gar nicht eingerichtet ist.
Wie man Sonnenschutzmittel zum Funktionieren bringt
Es gibt zwei unterschiedliche Ansätze:
- ein „weicher“ Fehler (~all-Tag), der einen „softfail“-Fehler erzeugt, wenn die Nachricht von einem nicht deklarierten Server gesendet wurde
- eine „harte“ Ausnahme (-all-Tag), die einen „fail“-Fehler erzeugt, wenn die Nachricht von einem nicht deklarierten Server gesendet wurde
Die „weiche“ Konfiguration führt zu weniger oder gar keinen Ablehnungen durch die Empfänger.
Die „harte“ Konfiguration kann dazu führen, dass einige Nachrichten abgelehnt werden, wenn der Server nicht angegeben wurde oder in bestimmten Fällen, wenn die E-Mail umgeleitet oder über eine Mailingliste versendet wurde.
Die „harte“ Konfiguration gibt dem Ziel-Mailserver mehr Möglichkeiten, zu entscheiden, ob er die Nachricht annimmt oder nicht. Dies ist die Vorgehensweise, die wir empfehlen.
Für die SPF-Einrichtung ist es erforderlich, genau zu wissen, welche Server Sie zum Versenden von E-Mail-Nachrichten verwenden.
Bei RealSender sollte der TXT-Eintrag Ihrer Domain (example.com) die Zeichenkette
a:example.realsender.com und folgendermaßen aussehen:
example.com TXT "v=spf1 a:example.realsender.com ~all"
Bei Verwendung von HighSender sollte der TXT-Eintrag Ihrer Domain (example.com) die Zeichenkette
include:spf.realsender.com und folgendermaßen aussehen:
example.com TXT "v=spf1 include:spf.realsender.com ~all"
Diese Tools helfen Ihnen bei der Überprüfung der Konfiguration:
www.kitterman.com/spf/validate.html *
Ruft SPF-Einträge für den angegebenen Domainnamen ab und prüft, ob der Eintrag gültig ist.
spf check online
validiert Ihre E-Mail-SPF-Einstellungen. Senden einer E-Mail-Nachricht.
* = externer Website-Link, wird in einem neuen Fenster geöffnet
Nachteile des Lichtschutzfaktors
Selbst wenn alles korrekt eingestellt ist, kann die Nachrichtenverifizierung fehlschlagen,
wenn die E-Mail umgeleitet oder über eine Mailingliste versendet wurde.
Um in diesen Fällen eine konsistente E-Mail-Authentifizierung zu gewährleisten,
konfigurieren Sie die DKIM-Signaturdomäne so, dass sie mit der Absenderadresse übereinstimmt.
Siehe: Erweiterte E-Mail-Authentifizierung » <dkim> alignment for dmarcDie
<spf>Online prüfen
<spf>Online prüfen

- Senden Sie eine E-Mail an:
spf@tester.realsender.com
- Überprüfen Sie online die Ergebnisse der SPF-Validierung:
(Es dauert eine Minute, bis sie angezeigt werden)
https://tester.realsender.com/spf
Die Online-SPF-Prüfung von RealSender fügt ein Betreffpräfix hinzu, falls die Nachricht nicht korrekt authentifiziert wurde:
!! SPF-Fehler !! Der SMTP-Server ist nicht unter den autorisierten Servern aufgeführt, und die E-Mail sollte abgelehnt oder verworfen werden. !! SPF-Softfail !! Der SMTP-Server ist nicht unter den autorisierten Servern aufgeführt, aber dieser Fall sollte als „Softfail“ behandelt werden. !! SPF-Neutral !! Der SPF-Eintrag gibt explizit an, dass keine Aussage über die Gültigkeit getroffen werden kann. !! SPF-None !! Die Absenderdomäne enthält keine Informationen zur Authentifizierung der E-Mail
Manchmal sind die auf Domänenebene erfassten Informationen nicht korrekt/verständlich.
!! spf-permerror !! Es ist ein permanenter Fehler aufgetreten (z. B. ein fehlerhaft formatierter SPF-Eintrag). !! spf-temperror !! Es ist ein vorübergehender Fehler aufgetreten
Die SPF-Prüfung erfolgt anhand der „Mail-From“-E-Mail-Adresse, die in den E-Mail-Headern verborgen ist.
Nur die „From“-E-Mail-Adresse ist sichtbar. Wenn sich die Stammdomänen unterscheiden, wird folgende Warnung angezeigt:
!! spf-diff !! Die Root-Domains „Mail-From“ und „From“ sind unterschiedlich
Wenn die Nachricht sowohl die SPF-Prüfung als auch die SPF-Ausrichtungsprüfung für DMARC (relaxierte Ausrichtung) besteht, erhalten Sie Folgendes:
|OK| SPF-Prüfung bestanden: Ihre E-Mail hat die SPF-Prüfung und die SPF-Ausrichtungsprüfung bestanden
Wenn nur eines der beiden Protokolle, SPF ODER DKIM, die Ausrichtungsprüfung für DMARC (relaxierte Ausrichtung) besteht,
wird die Nachricht dennoch als „OK“ (vertrauenswürdig) betrachtet und das Symbol ~ (Tilde) wird am Anfang hinzugefügt:
|~OK| spf-pass Ihre E-Mail hat die SPF-Prüfung (nicht die Ausrichtung) + DKIM-Ausrichtungsprüfung bestanden
<dkim>E-Mail-Inhalt versiegeln

DKIM erklärte
DKIM ist die Abkürzung für DomainKeys Identified Mail, einen E-Mail-Authentifizierungsstandard,
der gewährleisten soll, dass die E-Mail (einschließlich der Anhänge) seit dem Anbringen der „Signatur“ nicht verändert wurde.
Dies wird erreicht, indem jeder ausgehenden E-Mail eine digitale Signatur hinzugefügt wird, die mit einem Domainnamen verknüpft ist.
Es werden zwei Schlüssel verwendet: ein „öffentlicher“ und ein „privater“ Schlüssel:
- Der „öffentliche“ Schlüssel wird im TXT-Eintrag der Signaturdomäne veröffentlicht
- Der „private“ Schlüssel wird auf dem SMTP-Server gespeichert und zum „Signieren“ der E-Mail-Nachrichten verwendet
Beim Senden einer Nachricht generiert der SMTP-Server eine „verschlüsselte Hash-Signatur“ auf Basis des Inhalts der E-Mail-Nachricht und des privaten Schlüssels.
Das Empfängersystem kann die Signatur im E-Mail-Header überprüfen, indem es sie mit dem E-Mail-Inhalt und dem „öffentlichen“ Schlüssel des Absenders vergleicht.
Wie man DKIM zum Laufen bringt
DKIM-Signaturen sind für Endbenutzer nicht sofort sichtbar, sie werden von der E-Mail-Infrastruktur hinzugefügt und verifiziert.
RealSender SMTP-Server signieren alle ausgehenden E-Mail-Nachrichten mit der DKIM-Signatur.
RealSender signiert alle ausgehenden Nachrichten standardmäßig mit seiner eigenen Domain, die mit dem SMTP-Server verbunden ist.
Eine Konfiguration seitens des Benutzers/Administrators ist nicht erforderlich.
Um die „DKIM-Domänenausrichtung für DMARC“ zu erhalten,
muss die Nachricht mit der gleichen Domäne wie der Absender signiert sein.
Bei Verwendung von RealSender sollten Sie zwei CNAME-Einträge
in den DNS-Einstellungen Ihrer Domain (example.com) hinzufügen, etwa so:
key1._domainkey.example.com CNAME key1._domainkey.yourcompany.realsender.com key2._domainkey.example.com CNAME key2._domainkey.yourcompany.realsender.com
Dieses Tool hilft Ihnen bei der Überprüfung der Konfiguration:
toolbox.googleapps.com *
* = externer Website-Link, wird in einem neuen Fenster geöffnet
DKIM-Nachteile
Eine mit DKIM versiegelte Nachricht kann nicht verändert werden, aber sie kann trotzdem von jedem gelesen werden.
Eine signierte Nachricht, die die Überprüfung nicht besteht, wird üblicherweise abgelehnt.
Wenn auf dem Weg vom Absender zum Empfänger keine Änderungen vorgenommen wurden, sollte dies nicht passieren.
Wir haben seltene Fälle beobachtet, die alle mit der Zeilenlänge zusammenhängen (maximal 990 Zeichen).
Manche Anwendungen senden den gesamten Inhalt in einer einzigen Zeile oder übertragen eine sehr lange Zeile innerhalb des HTML-Codes.
In diesen Fällen wird die DKIM-Signatur beschädigt, was zum Prüfergebnis „dkim=fail“ führt.
<dkim>Online prüfen
<dkim>Online prüfen

- Senden Sie eine E-Mail an:
dkim@tester.realsender.com
- Überprüfen Sie online die DKIM-Validierungsergebnisse:
(Es dauert eine Minute, bis sie angezeigt werden)
https://tester.realsender.com/dkim
Die Online-DKIM-Prüfung von RealSender fügt ein Betreffpräfix hinzu, falls die Nachricht nicht korrekt signiert wurde:
!! dkim-none !! Es wurden keine DKIM-Signatur-Header (gültig oder ungültig) gefunden. !! dkim-fail !! Es wurde ein gültiger DKIM-Signatur-Header gefunden, aber die Signatur enthält keinen korrekten Wert für die Nachricht
Manchmal ist es nicht möglich, die Prüfung durchzuführen:
!! dkim-invalid !! Es liegt ein Problem mit der Signatur selbst oder dem öffentlichen Schlüssel vor. Die Signatur konnte nicht verarbeitet werden. !! dkim-temperror !! Es ist ein Fehler aufgetreten, der wahrscheinlich vorübergehend ist, z. B. die vorübergehende Unfähigkeit, einen öffentlichen Schlüssel abzurufen
Wurde die Nachricht mit einer anderen Domain signiert, wird dem Betreff ein „Diff“-Hinweis hinzugefügt.
Diese Warnung wird NICHT angezeigt, wenn der Absender die SPF-Prüfung und die SPF-Ausrichtung für DMARC besteht.
!! dkim-diff !! Die Nachricht wurde NICHT von der Domain des Absenders signiert
Wenn die Nachricht sowohl die DKIM-Prüfung als auch die DKIM-Ausrichtungsprüfung für DMARC (relaxierte Ausrichtung) besteht, erhalten Sie Folgendes:
|OK| dkim-pass Ihre E-Mail besteht die DKIM-Prüfung + DKIM-Ausrichtungsprüfung
Wenn nur eines der beiden Protokolle, DKIM ODER SPF, die Ausrichtungsprüfung für DMARC (lockere Ausrichtung) besteht,
wird die Nachricht dennoch als „OK“ (vertrauenswürdig) betrachtet und das Symbol ~ (Tilde) wird am Anfang hinzugefügt:
|~OK| dkim-pass Ihre E-Mail besteht die DKIM-Prüfung (nicht die Ausrichtung) + SPF-Ausrichtungsprüfung
Unterabschnitte der erweiterten E-Mail-Authentifizierung
<spf>Ausrichtung für DMARC

SPF-Domänenausrichtung für DMARC
DMARC ist ein E-Mail-Authentifizierungsstandard, der zur Bekämpfung von gefälschten Domain-E-Mails entwickelt wurde.
Für die Domain-Angleichung ist Folgendes erforderlich:
Wenn ein Absender seine E-Mail mittels SPF und/oder DKIM authentifiziert, muss mindestens eine der Domänen mit der Absenderdomäne übereinstimmen
Um dies innerhalb des SPF (Sender Policy Framework) zu erreichen, müssen Sie mit zwei Domänen arbeiten:
- Die Absenderadresse, die für die Empfänger sichtbar ist
- die Mail-From-Adresse (auch „Absenderadresse“ oder „Rücksendeadresse“ genannt), die verborgen ist
DMARC erlaubt zwei Arten der SPF-Ausrichtung: lockere und strikte Ausrichtung.
Wenn Sie keine strikte Ausrichtung angeben, wird standardmäßig die lockere Ausrichtung verwendet.
entspannte Ausrichtung
Bei der flexiblen Domainausrichtung muss lediglich die Stammdomäne der Absenderadresse mit der Stammdomäne der Absenderadresse übereinstimmen.
Diese flexible Domainausrichtung ermöglicht die Verwendung beliebiger Subdomains und erfüllt dennoch die Anforderung der Domainausrichtung.
Beispiel:
-
Wenn Ihre Mail-From-Domain mail.abc.com und Ihre From-Domain abc.com lautet,
besteht Ihre E-Mail die SPF-Prüfung (die Stammdomänen „abc.com“ stimmen überein).
-
Wenn Ihre Mail-From-Domain abc.mail.com und Ihre From-Domain abc.com lautet,
wird Ihre E-Mail die SPF-Prüfung NICHT bestehen (die Stammdomänen „mail.com“ und „abc.com“ stimmen nicht überein).
strikte Ausrichtung
Bei strikter Übereinstimmung muss die Domain der Mail-From-Adresse exakt mit der Domain der From-Adresse übereinstimmen.
Beispiel:
-
Wenn Ihre Mail-From-Domain mail.abc.com lautet und Ihre From-Domain ebenfalls mail.abc.com ist,
besteht Ihre E-Mail die SPF-Prüfung (die Domains „mail.abc.com“ stimmen überein).
-
Wenn Ihre Mail-From-Domain mail.abc.com und Ihre From-Domain abc.com lautet,
wird Ihre E-Mail die SPF-Prüfung NICHT bestehen (die Domains „mail.abc.com“ und „abc.com“ stimmen nicht überein).
<spf>Online prüfen
<dkim>Ausrichtung für DMARC

DKIM-Domänenausrichtung für DMARC
DMARC ist ein E-Mail-Authentifizierungsstandard, der zur Bekämpfung von gefälschten Domain-E-Mails entwickelt wurde.
Bezüglich der Domain-Ausrichtung fordert er Folgendes:
Wenn ein Absender seine E-Mail mittels SPF und/oder DKIM authentifiziert, muss mindestens eine der Domänen mit der Absenderdomäne übereinstimmen
Damit die E-Mail innerhalb von DKIM (DomainKeys Identified Mail) geschützt ist,
muss die DKIM-Signaturdomäne (DKIM-Signatur: d=…) mit der Absenderdomäne übereinstimmen.
DMARC erlaubt zwei Arten der DKIM-Ausrichtung: die flexible und die strikte Ausrichtung.
Wird keine strikte Ausrichtung angegeben, wird standardmäßig die flexible Ausrichtung verwendet.
entspannte Ausrichtung
Bei der gelockerten Domain-Ausrichtung muss lediglich die Wurzel der DKIM-Signaturdomäne mit der Absenderdomäne übereinstimmen.
Diese gelockerte Ausrichtung ermöglicht die Verwendung beliebiger Subdomänen, ohne die Anforderungen an die Domain-Ausrichtung zu beeinträchtigen.
Beispiel:
-
Wenn Ihre DKIM-Signaturdomäne mail.abc.com und Ihre Absenderdomäne abc.com lautet,
besteht Ihre E-Mail die DKIM-Prüfung (die Stammdomänen „abc.com“ stimmen überein).
-
Wenn Ihre DKIM-Signatur abc.mail.com lautet und Ihre Absenderdomäne ebenfalls abc.com ist,
wird Ihre E-Mail die DKIM-Prüfung NICHT bestehen (die Stammdomänen „mail.com“ und „abc.com“ stimmen nicht überein).
strikte Ausrichtung
Bei strikter Ausrichtung muss die DKIM-Signaturdomäne exakt mit der Domäne der Absenderadresse übereinstimmen.
Beispiel:
-
Wenn Ihre DKIM-Signaturdomäne mail.abc.com lautet und Ihre Absenderdomäne ebenfalls mail.abc.com lautet,
besteht Ihre E-Mail die DKIM-Prüfung (die Domänen „mail.abc.com“ stimmen überein).
-
Wenn Ihre DKIM-Signaturdomäne mail.abc.com lautet und Ihre Absenderdomäne abc.com ist,
wird Ihre E-Mail die DKIM-Ausrichtung NICHT bestehen (die Domänen „mail.abc.com“ und „abc.com“ stimmen nicht überein).
<dkim>Online prüfen
<dmarc>erkennt gefälschte E-Mails

DMARC erklärte
DMARC steht für: Domain-based Message Authentication, Reporting and Conformance (Domänenbasierte Nachrichtenauthentifizierung, Berichterstattung und Konformität).
Es handelt sich um einen E-Mail-Authentifizierungsstandard, der zur Bekämpfung von gefälschten Domain-E-Mails entwickelt wurde.
Absender:
- Authentifizieren Sie deren E-Mails mit SPF und DKIM
- Eine „DMARC-Richtlinie“ für den Umgang mit nicht authentifizierten E-Mails veröffentlichen
Empfänger:
- Maßnahmen gegen nicht authentifizierte E-Mails auf Grundlage der DMARC-Richtlinie des Absenders ergreifen
- Bericht über das Ergebnis an den Absender
Bei einigen E-Mail-Anbietern hat dies einen signifikanten Einfluss auf die Zustellbarkeit (siehe:
Funktionsweise von DMARC mit Google Mail und Office 365 im Jahr 2020). *
„Office 365 reagiert im Allgemeinen auf SPF- und DKIM-Authentifizierung.
Die einzige Möglichkeit, konsistente Ergebnisse und die Zustellung im Posteingang zu gewährleisten, besteht darin, diese mit DMARC zu verknüpfen.“
* = externer Website-Link, wird in einem neuen Fenster geöffnet
Wie man DMARC zum Laufen bringt
DMARC verwendet SPF (Sender Policy Framework) und DKIM (Domain Keys Identified Emails),
um die Situation zu steuern, wenn E-Mails die Authentifizierungstests nicht bestehen.
SPF erfordert, dass Sie die Server angeben, die Sie zum Versenden von E-Mails verwenden.
Informationen zur Konfiguration von SPF und zur korrekten Einrichtung finden Sie hier.
RealSender SMTP-Server signieren alle ausgehenden E-Mails mit der DKIM-Signatur.
Wenn Sie mit derselben Domain wie der Absender signieren möchten, ist eine Konfiguration erforderlich.
Weitere Informationen finden Sie unter „DKIM konfigurieren“
RealSender stellt Ihnen ein Postfach zur Verfügung, das die von den Empfängern generierten DMARC-Berichte sammelt.
- Zunächst sollten Sie das Policy-Tag auf „none“ (p=none) setzen.
Das bedeutet, dass der E-Mail-Anbieter mit den gefälschten/Phishing-E-Mails nichts unternimmt.
Fügen Sie einen TXT-Eintrag für Ihre Domain (example.com) hinzu, der wie folgt aussehen sollte:
_dmarc.example.com. IN TXT "v=DMARC1; p=none; rua=mailto:dmarc.example@rsbox.com"
-
Ab dem Folgetag erhalten Sie die DMARC-RUA-Berichte online.
Möglicherweise stellen Sie fest, dass Sie eine E-Mail-Kampagne, die von einem Drittanbieter versendet wird, nicht authentifiziert haben.
In diesem Fall authentifizieren Sie die Kampagne einfach und prüfen Sie, ob der nächste Versand die DMARC-Prüfungen besteht.
-
Wenn die Berichte einige Wochen lang korrekt sind, weisen Sie die E-Mail-Anbieter an, diese gefälschten/Phishing-E-Mails abzulehnen/zu blockieren.
Der _dmarc-TXT-Eintrag Ihrer Domain sollte wie folgt geändert werden:
„v=DMARC1; p=reject; rua=mailto:dmarc.example@rsbox.com“
Nachteile von DMARC
Wenn Ihre Organisation DMARC einsetzt, müssen Sie dies sorgfältig prüfen,
bevor Sie eine neue Methode zum Versenden von E-Mails einführen.
Dmarc wendet strenge Richtlinien für die Prüfung von SPF und DKIM an.
Dies kann dazu führen, dass E-Mails, die diese Tests ansonsten bestehen würden,
von E-Mail-Anbietern abgelehnt werden.
Selbst wenn alles korrekt eingestellt ist, kann die Überprüfung fehlschlagen:
- die SPF-Prüfung, falls die E-Mail umgeleitet oder über eine Mailingliste versendet wurde
- Die DKIM-Prüfung, ob die Nachricht verändert wurde und dadurch die DKIM-Signatur ungültig wird
<dmarc>rua berichtet online
<dmarc>rua berichtet online

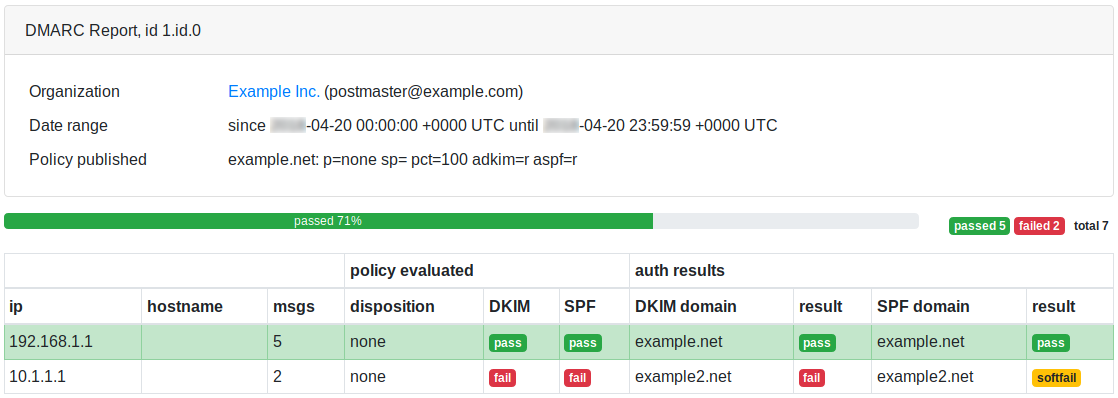
RealSender sammelt und analysiert für Sie die dmarc rua(*)-Berichte.
* = rua Bedeutung: Reporting-URI(s) für aggregierte Daten.
Bei RealSender ist die „rua“ die E-Mail-Adresse, die den Kunden mitgeteilt wird und
an die aggregierte Berichte von Domains gesendet werden
, die E-Mails erhalten haben, die vorgeben, von Ihrer Domain zu stammen.
Die Berichte werden täglich um 13:00 Uhr (MEZ) erstellt und enthalten die Daten der letzten sieben Tage.
Dies ist ein DMARC-Online-Bericht, Beispielseite:
Teilbereiche der E-Mail-Zustellungsanalyse
Statistiken
Detaillierte Berichte
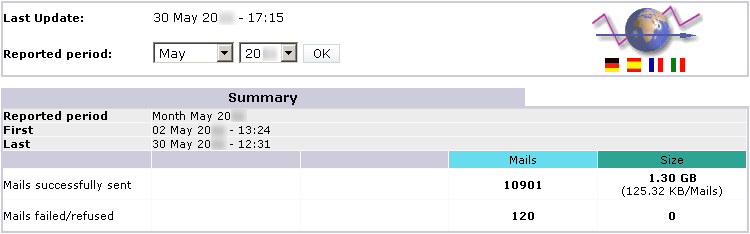
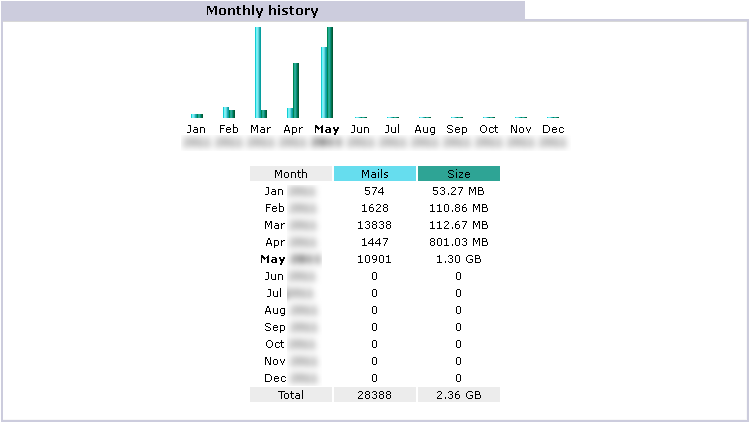
RealSender bietet detaillierte Berichte über die Aktivitäten jedes SMTP-Servers bzw. ausgehender E-Mails.
Die Daten werden alle fünf Minuten automatisch aktualisiert.
Auf Wunsch senden wir Ihnen gerne eine wöchentliche Zusammenfassung per E-Mail zu.
Weitere Informationen auf dieser Seite:
Zusammenfassung
Zurück nach oben
Monatsverlauf
Zurück nach oben
Tage des Monats
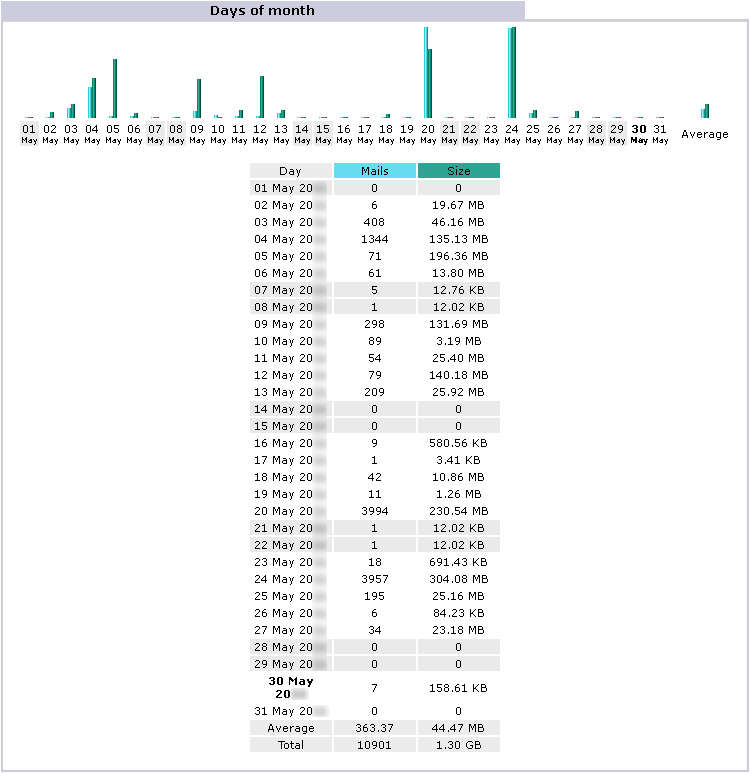
Zurück nach oben
Wochentage
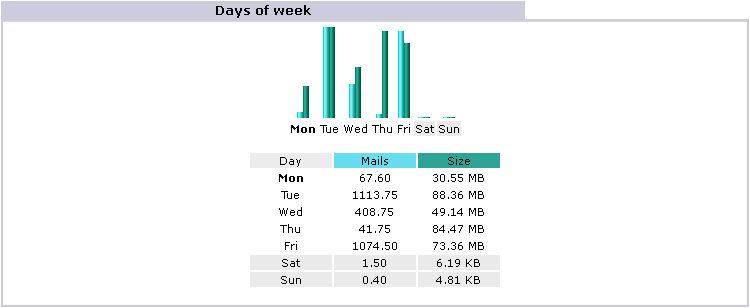
Zurück nach oben
Std
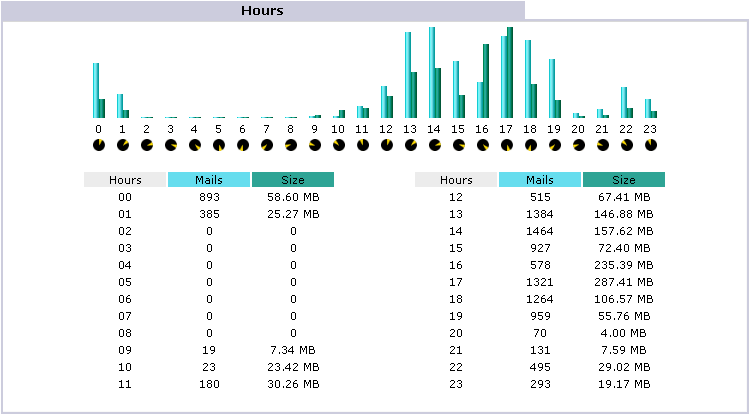
Zurück nach oben
Gastgeber
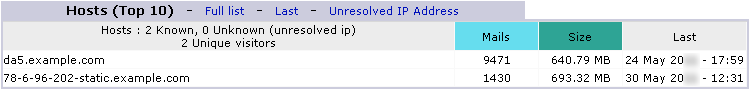
Zurück nach oben
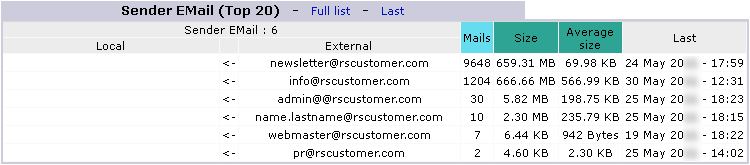
Absender-E-Mail
Zurück nach oben
SMTP-Fehlercodes
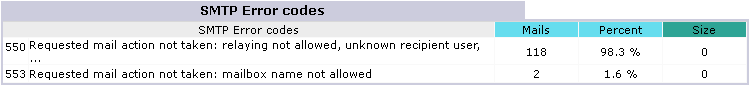
Hinweis: Diese Fehler entstehen durch unautorisierte Versuche, E-Mails über den Server zu versenden
Zurück nach oben
Protokolle & Lieferung
E-Mail-Daten
RealSender ermöglicht Ihnen den Zugriff auf die verarbeiteten E-Mail-Daten über den Browser:
- Statusseite mit den letzten 100 heute versendeten E-Mails, in Echtzeit aktualisiert.
- vollständige Seite mit allen an diesem Tag versendeten E-Mails
- vollständige Seite mit allen in den letzten sieben Tagen versendeten E-Mails
- Vollständiges Protokoll (roh, unverarbeitet) mit allen an diesem Tag versendeten E-Mails, nützlich zur Überprüfung der Verbindungen
- vollständiges Protokoll (roh, unverarbeitet) der letzten sieben Tage
Die angezeigten Daten können direkt im Browser lokal gespeichert oder in regelmäßigen Abständen (z. B. einmal täglich) automatisch protokolliert werden, um einen Verlauf zu führen.
Weitere Informationen auf dieser Seite:
31. Mai 06:26:22 rs336 v4V4QL1K030027: from=sender@yourcompany.com
31. Mai 06:26:25 rs336 v4V4QL1K030027: to=recipient@yourcustomer.com, dsn=2.0.0, stat=Sent (Nachricht zur Zustellung angenommen)
31. Mai 08:58:04 rs336 v4V6w3jN001390: from=sender@yourcompany.com
31. Mai 08:58:05 rs336 v4V6w3jN001390: to=recipient@yourcustomer.com, dsn=4.0.0, stat=Deferred: 421 recipient@yourcustomer.com
Dienst nicht verfügbar - zu ausgelastet
31. Mai 09:02:03 rs336 v4V6w3jN001390: to=recipient@yourcustomer.com, dsn=4.0.0, stat=Deferred: 421 recipient@yourcustomer.com
Dienst nicht verfügbar - zu ausgelastet
31. Mai 09:12:42 rs336 v4V6w3jN001390: to=recipient@yourcustomer.com, dsn=2.0.0, stat=Sent (Nachricht zur Zustellung angenommen)
31. Mai 10:00:22 rs336 v4V80L9Z004176: from=sender@yourcompany.com
31. Mai 10:00:24 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=4.7.1, stat=Deferred: 451 4.7.1 recipient@yourcustomer.com: Empfängeradresse abgelehnt: Greylisting aktiv, bitte versuchen Sie es später erneut.
31. Mai 10:02:03 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=4.7.1, stat=Deferred: 451 4.7.1 recipient@yourcustomer.com: Empfängeradresse abgelehnt: Greylisting aktiv, bitte versuchen Sie es später erneut.
31. Mai 10:12:04 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=2.0.0, stat=Sent (Nachricht zur Zustellung angenommen)
31. Mai 16:17:14 rs336 v4VEHCk6017038: from=sender@yourcompany.com
31. Mai 16:17:15 rs336 v4VEHCk6017038: to=recipient@yourcustomer.com, dsn=5.1.1, stat=Benutzer unbekannt
31. Mai 16:17:15 rs336 v4VEHCk6017038: v4VEHFk5017041: DSN: Benutzer unbekannt
25. Mai 12:43:37 rs336 v4PAhZw1019212: from=sender@yourcompany.com
25. Mai 12:43:38 rs336 v4PAhZw1019212: to=recipient@yourcustomer.com, dsn=5.0.0, stat=Dienst nicht verfügbar
25. Mai 12:43:38 rs336 v4PAhZw1019212: v4PAhcw0019217: DSN: Dienst nicht verfügbar
25. Mai 09:17:41 rs336 v4P7Hc6P011481: from=sender@yourcompany.com
25. Mai 09:17:42 rs336 v4P7Hc6P011481: to=recipient@yourcustomer.com, dsn=4.1.1, stat=Deferred: 452 4.1.1 recipient@yourcustomer.com
4.2.2 Postfach voll
[…] Das System versucht die Zustellung alle zehn Minuten erneut* […]
25. Mai 13:25:47 rs336 v4P7Hc6P011481: to=recipient@yourcustomer.com, dsn=4.1.1, stat=Deferred: 452 4.1.1 recipient@yourcustomer.com
4.2.2 Postfach voll
25. Mai 13:25:48 rs336 v4P7Hc6P011481: v4PBPko0020848: Absenderbenachrichtigung:
Nachricht kann für 4 Stunden nicht gesendet werden*
* = siehe Anmerkung am Ende des nächsten Absatzes
Zurück nach oben
Zustellstatusbenachrichtigungen (DSN)
Unzustellbare E-Mails (z. B. Benutzer unbekannt) werden an die E-Mail-Adresse des Absenders oder an die Rücksendeadresse (falls angegeben) zurückgesendet.
Im Falle einer Verzögerung bei der Zustellung der Nachrichten erhalten Sie nach 30 Minuten* eine Warnung, etwa so:
Betreff: Warnung: Nachricht konnte in den letzten 30 Minuten nicht gesendet werden. Nachrichtentext: ********************************************** ** DIES IST NUR EINE WARNUNG ** ** SIE MÜSSEN IHRE NACHRICHT NICHT ERNEUT SENDEN ** ********************************************** [...]
Das System versucht die Zustellung automatisch vier Stunden lang erneut*. Sollten Sie keine weiteren Benachrichtigungen erhalten, wurde die Nachricht erfolgreich zugestellt. Details dazu finden Sie in den Protokollen (siehe die oben genannten Beispiele).
Nach vier Stunden* erfolgloser Wiederholungsversuche wird eine eindeutige Fehlermeldung an die E-Mail-Adresse des Absenders oder an die Rücksendeadresse (falls angegeben) zurückgesendet, etwa so:
Betreff: Zurückgesendete Post: Details siehe Protokoll. Nachrichtentext: Die ursprüngliche Nachricht wurde empfangen unter ... ----- Bei den folgenden Adressen traten dauerhafte, schwerwiegende Fehler auf -----<recipient@yourcustomer.com> ----- Protokoll der Sitzung folgt ----- Verzögert: Zeitüberschreitung der Verbindung zu yourcustomer.com. Die Nachricht konnte nicht innerhalb von 4 Stunden zugestellt werden. Die Nachricht wird aus der Warteschlange gelöscht. [...]
* = beim Versand von Massenmailings:
Benachrichtigungen über verzögerte Zustellungsstatus sind deaktiviert,
das Intervall zwischen den Zustellversuchen wird erhöht (von zehn auf dreißig Minuten),
die maximale Verweildauer in der Warteschlange wird verlängert (von vier auf vierundzwanzig Stunden).
Zurück nach oben
Benachrichtigungen über erfolgreiche Zustellung
Auf Wunsch können wir die Zustellbestätigung auch für erfolgreich zugestellte E-Mails aktivieren. So erhält der Absender für jede zugestellte Nachricht eine Zustellbestätigung vom Zielserver, wie unten dargestellt. Diese Option ist nützlich für alle, die für jede gesendete E-Mail eine Zustellbestätigung benötigen.
Betreff: Rückschein Nachrichtentext: Die ursprüngliche Nachricht wurde empfangen unter ... ----- Die folgenden Adressen erhielten erfolgreiche Zustellbenachrichtigungen -----<recipient@yourcustomer.com> (Erfolgreich an die Mailbox zugestellt) ----- Es folgt das Protokoll der Sitzung -----<recipient@yourcustomer.com> ... Erfolgreich durchgeführt [...]
In seltenen Fällen (weniger als 1 % der versendeten E-Mails) wird dem Absender keine Empfangsbestätigung zugestellt. Dies geschieht, wenn der Empfänger auf seinem Mailserver die Option „Datenschutz/keine Empfangsbestätigungen“ aktiviert hat. Diese Einstellung wird generell nicht empfohlen, da sie auch den Versand von Standard-Unzustellbarkeitsbenachrichtigungen blockiert.
Zurück nach oben
E-Mail-Nachrichten prüfen
Um zu verstehen, was vor sich geht, ist es manchmal notwendig, die versendeten E-Mails zu untersuchen.
Auf Anfrage kann RealSender die automatische Kopie aller ausgehenden E-Mails in ein separates Postfach aktivieren.
Das Postfach ist so konfiguriert, dass es große Mengen an E-Mails in kurzer Zeit problemlos empfangen kann.
E-Mails werden nach 7 Tagen automatisch gelöscht.
Achtung: Werden die Nachrichten von privaten E-Mail-Konten gesendet (auch wenn es sich um Firmenkonten handelt),
müssen Sie den Absender darüber informieren, dass die von ihm gesendeten Nachrichten zu technischen Überprüfungen gelesen werden können.
Fordern Sie eine kostenlose Testversion an
Systemstatusseite
Um die korrekte Funktion des Dienstes zu überprüfen,
haben wir eine automatische Kontrollumgebung aktiviert.
Eine externe Anwendung verbindet sich alle zehn Minuten mit jedem SMTP-Server
und versendet eine echte Nachricht. Der erfolgreiche E-Mail-Versand gewährleistet
die Verfügbarkeit und korrekte Funktion des Systems.
Das Ergebnis wird auf der Statusseite Ihres RealSender-Servers veröffentlicht, die
unter der Webadresse rsXXX-realsender.com/status frei zugänglich ist.
Die Daten werden in Echtzeit angezeigt, wie beispielsweise die unten stehenden Beispieldaten.
Die angezeigten Informationen beziehen sich auf die letzten 24 Stunden.
11.09.2024 06:25:26 UTC rsXXX – Verfügbarkeitsprüfung alle zehn Minuten (E-Mail erfolgreich gesendet) – OK 11.09.2024 06:16:18 UTC rsXXX – Verfügbarkeitsprüfung alle zehn Minuten (E-Mail erfolgreich gesendet) – OK 11.09.2024 06:05:56 UTC rsXXX – Verfügbarkeitsprüfung alle zehn Minuten (E-Mail erfolgreich gesendet) – OK 11.09.2024 05:55:41 UTC rsXXX – Verfügbarkeitsprüfung alle zehn Minuten (E-Mail erfolgreich gesendet) – OK 11.09.2024 05:45:57 UTC rsXXX – Verfügbarkeitsprüfung alle zehn Minuten (E-Mail erfolgreich gesendet) – OK 11.09.2024 05:35:58 UTC rsXXX – Verfügbarkeitsprüfung alle zehn Minuten (E-Mail erfolgreich gesendet) E-Mail erfolgreich gesendet) - OK 11.09.2024 05:25:27 UTC rsXXX - alle zehn Minuten Verfügbarkeitsprüfung (E-Mail erfolgreich gesendet) - OK 11.09.2024 05:16:30 UTC rsXXX - alle zehn Minuten Verfügbarkeitsprüfung (E-Mail erfolgreich gesendet) - OK 11.09.2024 05:05:57 UTC rsXXX - alle zehn Minuten Verfügbarkeitsprüfung (E-Mail erfolgreich gesendet) - OK 11.09.2024 04:55:36 UTC rsXXX - alle zehn Minuten Verfügbarkeitsprüfung (E-Mail erfolgreich gesendet) - OK