<spf>Ausrichtung für DMARC

SPF-Domänenausrichtung für DMARC
DMARC ist ein E-Mail-Authentifizierungsstandard, der zur Bekämpfung von gefälschten Domain-E-Mails entwickelt wurde.
Für die Domain-Angleichung ist Folgendes erforderlich:
Wenn ein Absender seine E-Mail mittels SPF und/oder DKIM authentifiziert, muss mindestens eine der Domänen mit der Absenderdomäne übereinstimmen
Um dies innerhalb des SPF (Sender Policy Framework) zu erreichen, müssen Sie mit zwei Domänen arbeiten:
- Die Absenderadresse, die für die Empfänger sichtbar ist
- die Mail-From-Adresse (auch „Absenderadresse“ oder „Rücksendeadresse“ genannt), die verborgen ist
DMARC erlaubt zwei Arten der SPF-Ausrichtung: lockere und strikte Ausrichtung.
Wenn Sie keine strikte Ausrichtung angeben, wird standardmäßig die lockere Ausrichtung verwendet.
entspannte Ausrichtung
Bei der flexiblen Domainausrichtung muss lediglich die Stammdomäne der Absenderadresse mit der Stammdomäne der Absenderadresse übereinstimmen.
Diese flexible Domainausrichtung ermöglicht die Verwendung beliebiger Subdomains und erfüllt dennoch die Anforderung der Domainausrichtung.
Beispiel:
-
Wenn Ihre Mail-From-Domain mail.abc.com und Ihre From-Domain abc.com lautet,
besteht Ihre E-Mail die SPF-Prüfung (die Stammdomänen „abc.com“ stimmen überein).
-
Wenn Ihre Mail-From-Domain abc.mail.com und Ihre From-Domain abc.com lautet,
wird Ihre E-Mail die SPF-Prüfung NICHT bestehen (die Stammdomänen „mail.com“ und „abc.com“ stimmen nicht überein).
strikte Ausrichtung
Bei strikter Übereinstimmung muss die Domain der Mail-From-Adresse exakt mit der Domain der From-Adresse übereinstimmen.
Beispiel:
-
Wenn Ihre Mail-From-Domain mail.abc.com lautet und Ihre From-Domain ebenfalls mail.abc.com ist,
besteht Ihre E-Mail die SPF-Prüfung (die Domains „mail.abc.com“ stimmen überein).
-
Wenn Ihre Mail-From-Domain mail.abc.com und Ihre From-Domain abc.com lautet,
wird Ihre E-Mail die SPF-Prüfung NICHT bestehen (die Domains „mail.abc.com“ und „abc.com“ stimmen nicht überein).
<spf>Online prüfen
<dkim>Ausrichtung für DMARC

DKIM-Domänenausrichtung für DMARC
DMARC ist ein E-Mail-Authentifizierungsstandard, der zur Bekämpfung von gefälschten Domain-E-Mails entwickelt wurde.
Bezüglich der Domain-Ausrichtung fordert er Folgendes:
Wenn ein Absender seine E-Mail mittels SPF und/oder DKIM authentifiziert, muss mindestens eine der Domänen mit der Absenderdomäne übereinstimmen
Damit die E-Mail innerhalb von DKIM (DomainKeys Identified Mail) geschützt ist,
muss die DKIM-Signaturdomäne (DKIM-Signatur: d=…) mit der Absenderdomäne übereinstimmen.
DMARC erlaubt zwei Arten der DKIM-Ausrichtung: die flexible und die strikte Ausrichtung.
Wird keine strikte Ausrichtung angegeben, wird standardmäßig die flexible Ausrichtung verwendet.
entspannte Ausrichtung
Bei der gelockerten Domain-Ausrichtung muss lediglich die Wurzel der DKIM-Signaturdomäne mit der Absenderdomäne übereinstimmen.
Diese gelockerte Ausrichtung ermöglicht die Verwendung beliebiger Subdomänen, ohne die Anforderungen an die Domain-Ausrichtung zu beeinträchtigen.
Beispiel:
-
Wenn Ihre DKIM-Signaturdomäne mail.abc.com und Ihre Absenderdomäne abc.com lautet,
besteht Ihre E-Mail die DKIM-Prüfung (die Stammdomänen „abc.com“ stimmen überein).
-
Wenn Ihre DKIM-Signatur abc.mail.com lautet und Ihre Absenderdomäne ebenfalls abc.com ist,
wird Ihre E-Mail die DKIM-Prüfung NICHT bestehen (die Stammdomänen „mail.com“ und „abc.com“ stimmen nicht überein).
strikte Ausrichtung
Bei strikter Ausrichtung muss die DKIM-Signaturdomäne exakt mit der Domäne der Absenderadresse übereinstimmen.
Beispiel:
-
Wenn Ihre DKIM-Signaturdomäne mail.abc.com lautet und Ihre Absenderdomäne ebenfalls mail.abc.com lautet,
besteht Ihre E-Mail die DKIM-Prüfung (die Domänen „mail.abc.com“ stimmen überein).
-
Wenn Ihre DKIM-Signaturdomäne mail.abc.com lautet und Ihre Absenderdomäne abc.com ist,
wird Ihre E-Mail die DKIM-Ausrichtung NICHT bestehen (die Domänen „mail.abc.com“ und „abc.com“ stimmen nicht überein).
<dkim>Online prüfen
<dmarc>erkennt gefälschte E-Mails

DMARC erklärte
DMARC steht für: Domain-based Message Authentication, Reporting and Conformance (Domänenbasierte Nachrichtenauthentifizierung, Berichterstattung und Konformität).
Es handelt sich um einen E-Mail-Authentifizierungsstandard, der zur Bekämpfung von gefälschten Domain-E-Mails entwickelt wurde.
Absender:
- Authentifizieren Sie deren E-Mails mit SPF und DKIM
- Eine „DMARC-Richtlinie“ für den Umgang mit nicht authentifizierten E-Mails veröffentlichen
Empfänger:
- Maßnahmen gegen nicht authentifizierte E-Mails auf Grundlage der DMARC-Richtlinie des Absenders ergreifen
- Bericht über das Ergebnis an den Absender
Bei einigen E-Mail-Anbietern hat dies einen signifikanten Einfluss auf die Zustellbarkeit (siehe:
Funktionsweise von DMARC mit Google Mail und Office 365 im Jahr 2020). *
„Office 365 reagiert im Allgemeinen auf SPF- und DKIM-Authentifizierung.
Die einzige Möglichkeit, konsistente Ergebnisse und die Zustellung im Posteingang zu gewährleisten, besteht darin, diese mit DMARC zu verknüpfen.“
* = externer Website-Link, wird in einem neuen Fenster geöffnet
Wie man DMARC zum Laufen bringt
DMARC verwendet SPF (Sender Policy Framework) und DKIM (Domain Keys Identified Emails),
um die Situation zu steuern, wenn E-Mails die Authentifizierungstests nicht bestehen.
SPF erfordert, dass Sie die Server angeben, die Sie zum Versenden von E-Mails verwenden.
Informationen zur Konfiguration von SPF und zur korrekten Einrichtung finden Sie hier.
RealSender SMTP-Server signieren alle ausgehenden E-Mails mit der DKIM-Signatur.
Wenn Sie mit derselben Domain wie der Absender signieren möchten, ist eine Konfiguration erforderlich.
Weitere Informationen finden Sie unter „DKIM konfigurieren“
RealSender stellt Ihnen ein Postfach zur Verfügung, das die von den Empfängern generierten DMARC-Berichte sammelt.
- Zunächst sollten Sie das Policy-Tag auf „none“ (p=none) setzen.
Das bedeutet, dass der E-Mail-Anbieter mit den gefälschten/Phishing-E-Mails nichts unternimmt.
Fügen Sie einen TXT-Eintrag für Ihre Domain (example.com) hinzu, der wie folgt aussehen sollte:
_dmarc.example.com. IN TXT "v=DMARC1; p=none; rua=mailto:dmarc.example@rsbox.com"
-
Ab dem Folgetag erhalten Sie die DMARC-RUA-Berichte online.
Möglicherweise stellen Sie fest, dass Sie eine E-Mail-Kampagne, die von einem Drittanbieter versendet wird, nicht authentifiziert haben.
In diesem Fall authentifizieren Sie die Kampagne einfach und prüfen Sie, ob der nächste Versand die DMARC-Prüfungen besteht.
-
Wenn die Berichte einige Wochen lang korrekt sind, weisen Sie die E-Mail-Anbieter an, diese gefälschten/Phishing-E-Mails abzulehnen/zu blockieren.
Der _dmarc-TXT-Eintrag Ihrer Domain sollte wie folgt geändert werden:
„v=DMARC1; p=reject; rua=mailto:dmarc.example@rsbox.com“
Nachteile von DMARC
Wenn Ihre Organisation DMARC einsetzt, müssen Sie dies sorgfältig prüfen,
bevor Sie eine neue Methode zum Versenden von E-Mails einführen.
Dmarc wendet strenge Richtlinien für die Prüfung von SPF und DKIM an.
Dies kann dazu führen, dass E-Mails, die diese Tests ansonsten bestehen würden,
von E-Mail-Anbietern abgelehnt werden.
Selbst wenn alles korrekt eingestellt ist, kann die Überprüfung fehlschlagen:
- die SPF-Prüfung, falls die E-Mail umgeleitet oder über eine Mailingliste versendet wurde
- Die DKIM-Prüfung, ob die Nachricht verändert wurde und dadurch die DKIM-Signatur ungültig wird
<dmarc>rua berichtet online
<dmarc>rua berichtet online

RealSender sammelt und analysiert für Sie die dmarc rua(*)-Berichte.
* = rua Bedeutung: Reporting-URI(s) für aggregierte Daten.
Bei RealSender ist die „rua“ die E-Mail-Adresse, die den Kunden mitgeteilt wird und
an die aggregierte Berichte von Domains gesendet werden
, die E-Mails erhalten haben, die vorgeben, von Ihrer Domain zu stammen.
Die Berichte werden täglich um 13:00 Uhr (MEZ) erstellt und enthalten die Daten der letzten sieben Tage.
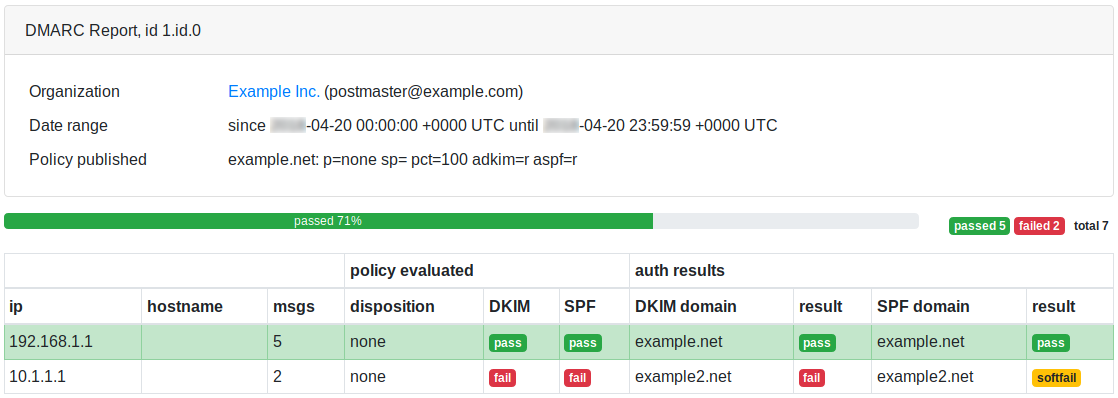
Dies ist ein DMARC-Online-Bericht, Beispielseite: