SpamStop-App
E-Mail ist der Hauptkanal für Cyberangriffe.
Absenderadressenfälschung kann anhand von E-Mail-Authentifizierungsinformationen erkannt werden.
Die „Spamstop“-App von RealSender zeigt die Ergebnisse der Authentizitätsprüfungen
direkt im Betreff der empfangenen Nachrichten an.
Es handelt sich um eine effiziente Anti-Spam-Lösung in Kombination mit einem Filter
, der Nachrichten nach Absendern aufteilt, die NICHT in Ihrem Adressbuch enthalten sind.
Es kann für die gesamte Domain oder auch nur für einige wenige E-Mail-Adressen aktiviert werden.
Hauptmerkmale:
SPF-basierte E-Mail-Absenderprüfung
DKIM-basierte Absender- und E-Mail-Siegelprüfung
Mindestens eine der Domänen muss mit der Absenderdomäne übereinstimmen
Dem Betreff wurden zwei SPAM-Tags hinzugefügt, um auf Betrug hinzuweisen
Sie sollen in Ihrem Posteingang nur E-Mails von Absendern erhalten, die Sie zuvor autorisiert haben
Sie möchten E-Mail-Nachrichten nur von Absendern erhalten, die Sie zuvor autorisiert haben
um Ihre E-Mail-Postfächer vor unerwünschten Absendern und gefährlichen Anhängen zu schützen
Unterabschnitte der SpamStop-App
1 - SPF-Prüfung

Wir möchten sicherstellen, dass die Absenderadresse nicht gefälscht/manipuliert wurde*.
* = Die Nachricht soll von jemand anderem als dem tatsächlichen Absender stammen.
Die SPF-Authentifizierung hilft uns festzustellen, ob die Nachricht über einen autorisierten SMTP-Server gesendet wurde.
Diese Information wird im DNS der Domain gespeichert, also an einem sicheren Ort außerhalb der E-Mail-Nachricht.
Nur wenn die Nachricht NICHT korrekt authentifiziert wurde:
Das Symbol !! (Achtung) wird dem Betreff hinzugefügt,
eine der folgenden erläuternden Hinweise wird in die Nachrichtenkopfzeile „X-RealSender“ eingefügt:
:: spf-none :: Die Absenderdomäne enthält keine Informationen zur Authentifizierung der E-Mail. :: spf-softfail :: Der SMTP-Server ist nicht unter den autorisierten Servern aufgeführt; dies sollte als „Softfail“ behandelt werden. :: spf-fail :: Der SMTP-Server ist nicht unter den autorisierten Servern aufgeführt, und die E-Mail sollte abgelehnt oder verworfen werden
Manchmal sind die auf Domänenebene erfassten Informationen nicht korrekt/verständlich.
:: spf-permerror :: Es ist ein permanenter Fehler aufgetreten (z. B. ein fehlerhaft formatierter SPF-Eintrag)
Die SPF-Prüfung bezieht sich auf die „Absender“-E-Mail-Adresse, die in den E-Mail-Headern verborgen ist.
Nur die „Absender“-E-Mail-Adresse ist sichtbar. Wenn sich die Stammdomänen unterscheiden, wird folgende Warnung angezeigt:
:: spf-diff :: Die Stammdomänen „Mail From“ und „From“ sind unterschiedlich
Erzähl mir mehr
2 - dkim check

DKIM (DomainKeys Identified Mail) ermöglicht es Absendern, nachzuweisen, dass die E-Mail tatsächlich von ihnen stammt und nach dem Versand nicht verändert wurde.
Dies geschieht durch das Anbringen einer digitalen Signatur (eines Siegels), die mit einem Domainnamen verknüpft ist, an jede ausgehende E-Mail.
Nur wenn die Nachricht NICHT korrekt signiert wurde:
Das Symbol !! (Achtung) wird dem Betreff hinzugefügt,
eine der folgenden erläuternden Anmerkungen wird in die Nachrichtenkopfzeile „X-RealSender“ eingefügt:
:: dkim-none :: Es wurden keine DKIM-Signatur-Header (gültig oder ungültig) gefunden. :: dkim-fail :: Es wurde ein gültiger DKIM-Signatur-Header gefunden, aber die Signatur enthält keinen korrekten Wert für die Nachricht
Manchmal ist es nicht möglich, die Prüfung durchzuführen:
:: dkim-invalid :: Es liegt ein Problem mit der Signatur selbst oder dem öffentlichen Schlüssel vor. Die Signatur konnte beispielsweise nicht verarbeitet werden. :: dkim-temperror :: Es ist ein Fehler aufgetreten, der wahrscheinlich vorübergehend ist, z. B. die vorübergehende Unfähigkeit, einen öffentlichen Schlüssel abzurufen
Wurde die Nachricht mit einer anderen Domain signiert, wird ein „Diff“-Hinweis hinzugefügt:
Diese Warnung wird NICHT angezeigt, wenn der Absender die SPF-Prüfung besteht:
:: dkim-diff :: Die Nachricht wurde NICHT von der Domain des Absenders signiert
Erzähl mir mehr
3 - DMARC-Ausrichtung

DMARC (Domain-based Message Authentication, Reporting and Conformance)
ist ein E-Mail-Authentifizierungsstandard, der zur Bekämpfung von gefälschten Domain-E-Mails entwickelt wurde.
Im Kapitel „3.1. Identifikatorausrichtung“ heißt es:
E-Mail-Authentifizierungstechnologien authentifizieren verschiedene (und unterschiedliche) Aspekte einer einzelnen Nachricht. Beispielsweise authentifiziert DKIM die Domain, die die Signatur an die Nachricht angehängt hat, während SPF entweder die Domain im Feld „MAIL FROM“ (RFC5321.MailFrom) von SMTP oder die Domain „EHLO/HELO“ (RFC5321.EHLO/HELO) oder beide authentifizieren kann. Dies können unterschiedliche Domains sein, die dem Endbenutzer in der Regel nicht sichtbar sind. DMARC authentifiziert die Verwendung der Domain „From“ (RFC5322.From), indem es deren Übereinstimmung mit einem authentifizierten Bezeichner (Authenticated Identifier) vorschreibt. – https://tools.ietf.org/html/rfc7489#section-3.1
Es bedeutet einfach:
Wenn ein Absender seine E-Mail mittels SPF und/oder DKIM authentifiziert, muss mindestens eine der Domänen mit der Absenderdomäne übereinstimmen
Dieser Ansatz ist weitgehend akzeptiert und gilt allgemein
als bewährte Methode zur Identifizierung vertrauenswürdiger Absenderdomänen.
**RealSender MX Protect prüft die standardmäßige DMARC-Ausrichtung "relaxed":**
-
Für die SPF-Authentifizierung
muss die Stammdomäne der Absenderadresse mit der Stammdomäne der Absenderadresse übereinstimmen.
Eine flexible Ausrichtung erlaubt die Verwendung beliebiger Subdomänen, ohne die Anforderung an die Domänenausrichtung zu beeinträchtigen.
-
Für die DKIM-Authentifizierung
muss die Stammdomäne der DKIM-Signaturdomäne mit der Absenderdomäne übereinstimmen.
Eine flexible Ausrichtung erlaubt die Verwendung beliebiger Subdomänen, ohne die Domänenausrichtungsanforderung zu beeinträchtigen.
**Mögliche Ergebnisse:**
-
Beide Regeln werden eingehalten,
die Absenderdomäne genießt volles Vertrauen,
die Nachricht kommt unverändert an
-
Wenn nur eine der beiden Regeln erfüllt ist,
wird dem Betreff ein Tilde-Symbol (~) hinzugefügt und
eine der folgenden Erläuterungen in den Nachrichtenkopf eingefügt.
~ ... Betreff ... X-RealSender: ~ | spf=pass (Domäne NICHT ausgerichtet) | dkim=pass | ~
~ ... Betreff ... X-RealSender: ~ | spf=pass | dkim=pass (Domäne NICHT ausgerichtet) | ~
- keinerlei Ausrichtung statt.
Die Warnungen „:: spf-diff ::“ und „:: dkim-diff ::“
werden im Betreff angezeigt.
Erzähl mir mehr
DMARC wird von immer mehr Unternehmen eingesetzt, um ihre Absender vor Spoofing zu schützen.
Die Verwendung erfordert eine korrekte Authentifizierung mit SPF oder DKIM sowie die Übereinstimmung von Absender- und Mail-From-Domain.
Für weitere Informationen:
<dmarc> act on fraudulent email
Nachrichten von Absendern mit dem _dmarc-Eintrag werden,
sofern sie nicht authentifiziert sind, im Betreff mit zwei [ SPAM ]-Tags gekennzeichnet:
[ SPAM ] ... Betreff der Nachricht ... [ SPAM ]
Nachrichten ohne _dmarc-Eintrag
werden, wenn sowohl die SPF- als auch die DKIM-Authentifizierung fehlschlagen, mit dem Tag [verdächtig] im Betreff gemeldet:
[verdächtig] ... Betreff der Nachricht ...
Fordern Sie eine kostenlose Testversion an
clientseitiger Absenderfilter
Die „Spamstop“-App von RealSender ist eine effiziente Anti-Spam-Lösung,
wenn sie mit einem Filter kombiniert wird, der Nachrichten
nach Absendern aufteilt, die NICHT in Ihrem Adressbuch enthalten sind.
Die meisten modernen E-Mail-Clients bieten diese Funktion an.
Hier einige Konfigurationsbeispiele:
Aktivieren Sie in den Outlook-Einstellungen die Option „E-Mails von meinen Kontakten vertrauen“
In Thunderbird einen Filter mit der Regel „Von ist nicht in meinem Adressbuch“ erstellen
Unterabschnitte des clientseitigen Absenderfilters
Microsoft 365 Outlook
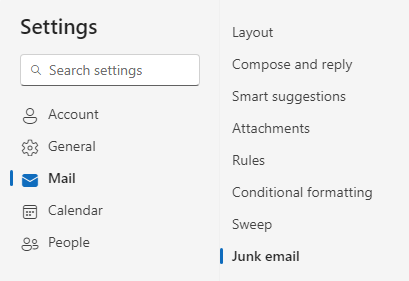
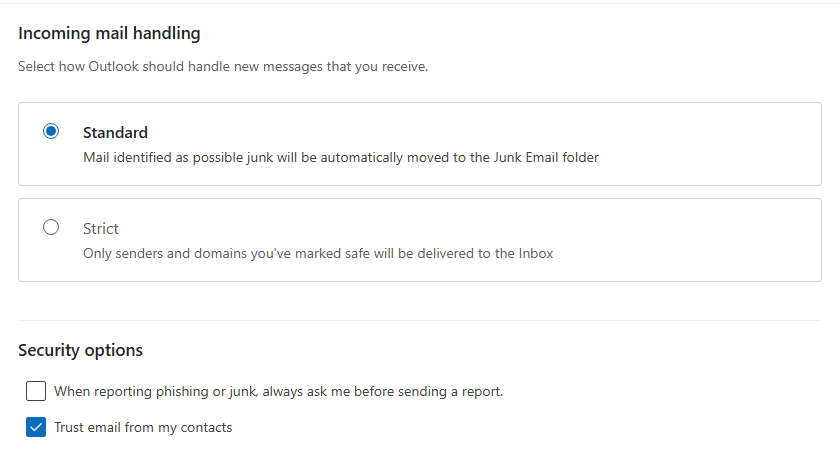
Nachfolgend sehen Sie den Bildschirm „Einstellungen“ in Outlook.
Aktivieren Sie unter „Junk-E-Mail“ die Option „E-Mails von meinen Kontakten als vertrauenswürdig einstufen“.
Klicken Sie auf [Speichern], um die Änderungen zu übernehmen.
Fordern Sie eine kostenlose Testversion an
Mozilla Thunderbird
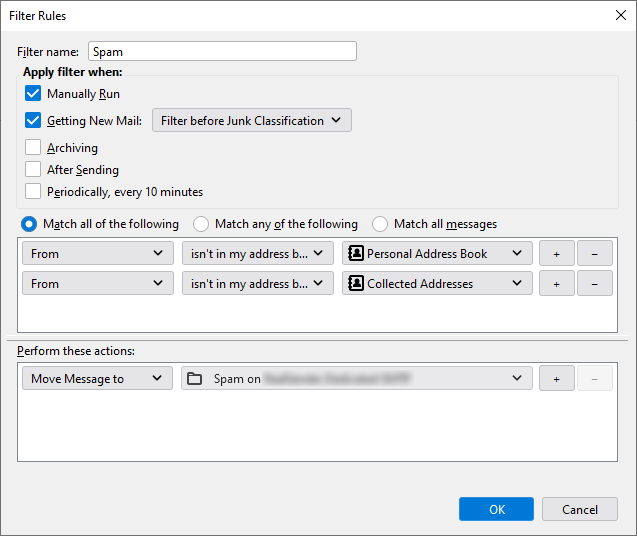
Unten sehen Sie einen Screenshot des „Nachrichtenfilter“-Tools in Thunderbird.
Fügen Sie Bedingungen mit der Option „Alle folgenden Bedingungen erfüllen“ hinzu:
- „Von“ ist nicht in meinem Adressbuch, Persönliches Adressbuch
- „Von“ ist nicht in meinem Adressbuch, Gesammelte Adressen
Führen Sie folgende Aktionen aus: Nachricht verschieben nach: Spam.
Fordern Sie eine kostenlose Testversion an
serverseitiger Absenderfilter
Nicht alle E-Mail-Clients bieten ausgefeilte Filterfunktionen.
In diesen Fällen kann man vorab eingreifen.
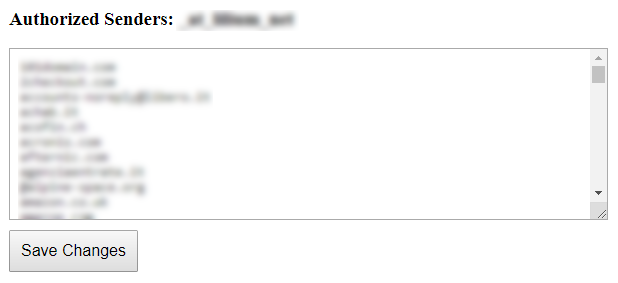
Mit der Funktion „Autorisierte Absender“ können Sie Nachrichten nur von Absendern
empfangen,
(Sie können auch die gesamte Domain angeben, z. B. @example.com):
Alle regulären Nachrichten werden wie gewohnt in Ihrem Posteingang eintreffen.
Alle Spam-Nachrichten werden in ein anderes Postfach
oder in den „Junk“-Ordner des Benutzers in Microsoft 365 Exchange.
Es gehen keine E-Mails verloren.
Sie können den Ordner mit den gelöschten Nachrichten ein- oder mehrmals täglich lesen.
Das spart Ihnen viel wertvolle Zeit.
Fordern Sie eine kostenlose Testversion an
Unterabschnitte des serverseitigen Absenderfilters
Microsoft 365 Exchange
Diese Konfiguration ermöglicht das korrekte Verschieben von E-Mails
von nicht autorisierten Absendern in den Junk-E-Mail-Ordner des Benutzers.
Die von der SpamStop-App gefilterten Nachrichten werden
mit den folgenden Anti-Spam-Headern und -Werten eintreffen:
X-Forefront-Antispam-Bericht: SFV:SKB
(Diese Nachricht wurde vom Spamfilter als Spam markiert,
da die E-Mail-Adresse oder E-Mail-Domäne des Absenders
nicht in der Liste der autorisierten Absender enthalten ist.)
Folgende Aktion muss aktiviert werden:
Setzen Sie den Spam-Konfidenzgrad (SCL) dieser Nachrichten auf 6 (Spam).
Der Standardwert des SCLJunkThreshold ist 4, was bedeutet, dass
bei einem SCL-Wert von 5 oder höher die Nachricht im Junk-E-Mail-Ordner des Benutzers landen sollte.
-
Im Exchange Admin Center (EAC) gehen Sie zu E-Mail-Fluss > Regeln.
-
Auf der Seite „Regeln“ wählen Sie in der Dropdown-Liste „Hinzufügen“ > „Neue Regel erstellen“.
-
Konfigurieren Sie auf der sich öffnenden Seite „Neue Regel“ die folgenden Einstellungen:
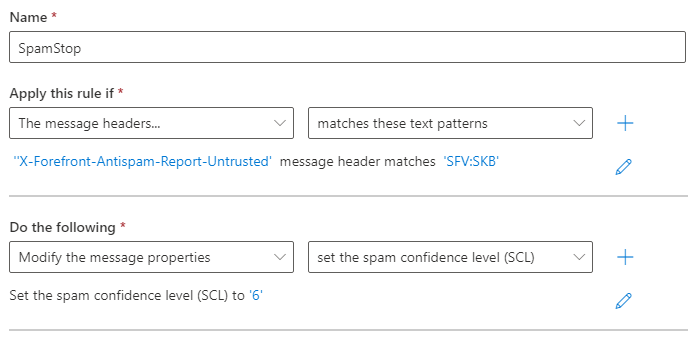
Name: SpamStop
Diese Regel wird angewendet, wenn: Der Nachrichtenkopf
'X-Forefront-Antispam-Report-Untrusted' mit 'SFV:SKB' übereinstimmt
Gehen Sie wie folgt vor:
Ändern Sie die Nachrichteneigenschaften.
Setzen Sie die Spam-Konfidenzstufe „SCL“ auf: „6“.
Regel speichern und aktivieren.
Fordern Sie eine kostenlose Testversion an
Sicherheitseinstellungen
Sie bieten eine zusätzliche Sicherheitsebene für Ihre E-Mails.
Um Ihre E-Mail-Postfächer
vor gefälschten Absendern und gefährlichen Anhängen zu schützen.
Sicherheitsoptionen, die auf Anfrage aktiviert werden:
E-Mails nur von Absendern zu erhalten, die die Authentifizierungsprüfung bestanden haben
um alle potenziell schädlichen Anhänge aus E-Mails zu entfernen
Unterabschnitte der Sicherheitseinstellungen
Nur authentifizierte Absender
Dies ist nützlich, wenn Sie nur Nachrichten von verifizierten Absendern erhalten möchten.
Alle E-Mails, die die Überprüfung nicht bestehen, werden gelöscht oder zurückgewiesen.
Sie müssen sicherstellen, dass die E-Mail-Adresse des Absenders nicht gefälscht wurde.
Dies lässt sich durch die Kombination von SPF- und DKIM-Authentifizierung gewährleisten.
SPF bestätigt die Absenderadresse und deren Verbindung zum Server, von dem die Nachricht gesendet wurde.
nach der Signierung beim Versand
nicht mehr verändert werden
Theoretisch ist es so einfach, in der Praxis können sich sowohl SPF als auch DKIM
auf eine andere Domain als die E-Mail-Adresse des Absenders beziehen.
Wir prüfen, ob die SPF-Authentifizierung und die DKIM-Signatur mit der Domain in der Absenderadresse verknüpft sind.
Dadurch kann nur der ursprüngliche Absender die E-Mail authentifizieren. Dies garantiert ihre Herkunft.
Fordern Sie eine kostenlose Testversion an
Gefährliche Anbauteile entfernen
Die Option „Gefährliche Anhänge entfernen“ blockiert alle potenziell schädlichen Anhänge
mit Ausnahme einiger sicherer Dateiformate wie pdf, txt, gif, jpg und png.
Der Empfänger erhält die Nachricht ohne Anhang.
Am Anfang des Inhalts wird ein Warnhinweis hinzugefügt, etwa so:
WARNUNG: Diese E-Mail verstieß gegen die E-Mail-Sicherheitsrichtlinien Ihres Unternehmens und wurde daher geändert. Für weitere Informationen wenden Sie sich bitte an Ihren IT-Administrator. Der Anhang „example.zip“ wurde aus diesem Dokument entfernt, da er ein Sicherheitsrisiko darstellte. Falls Sie dieses Dokument benötigen, kontaktieren Sie bitte den Absender, um eine alternative Übermittlungsmöglichkeit zu vereinbaren.
Im Internet wurde eine interessante Fallstudie veröffentlicht, die mit folgendem Satz endet:
„Für uns war die Filterung von Anhängen sehr erfolgreich“
– web.mit.edu/net-security/Camp/2004/presentations/reillyb-mit2004.ppt (PowerPoint-Präsentation)
Fordern Sie eine kostenlose Testversion an