Wie kann ich überprüfen, ob mein SMTP-Server sicher ist?
Angesichts der zunehmenden Zahl von Ransomware-Angriffen in den 2020er Jahren
: Ist E-Mail, unser wichtigster Kommunikationskanal im Internet, noch sicher?
Die SMTP-Server stellen eine besonders sensible Infrastruktur dar.
Sie können in unserem Namen E-Mails versenden,
die von unseren Geschäftspartnern als von vertrauenswürdigen Absendern stammend akzeptiert werden,
da sie vom sendenden Server ordnungsgemäß authentifiziert wurden.
SMTP-Server stellen eine besonders sensible Infrastruktur dar.
Sie verteilen in unserem Auftrag E-Mail-Nachrichten,
die von unseren Geschäftspartnern als von vertrauenswürdigen Absendern stammend akzeptiert werden,
da sie vom SMTP-Server des Absenders ordnungsgemäß authentifiziert wurden.
Was passiert, wenn jemand anderes meinen SMTP-Server benutzt?
Wie kann ich überprüfen, ob mein SMTP-Server sicher ist?
Die Nutzung sensibler Infrastrukturen im Internet
erfordert ein hohes Schutzniveau, um Missbrauch zu verhindern.
Wenn Sie versuchen, Nachrichten über smtp.gmail.com zu senden,
werden Sie blockiert und erhalten diese „Kritische Sicherheitswarnung“:
Weniger sichere App blockiert Google hat die App, die Sie verwenden wollten, blockiert, da sie nicht unseren Sicherheitsstandards entspricht. [...]Die einzige Alternative ist die Verwendung von OAuth2, einem Protokoll, das keine Passwortdaten weitergibt
, sondern stattdessen Autorisierungstoken zur Identitätsprüfung verwendet.
Die meistgenutzten Mailserver im Internet (Stand: August 2021) sind:
Exim (58 %), Postfix (35 %), Sendmail (4 %).
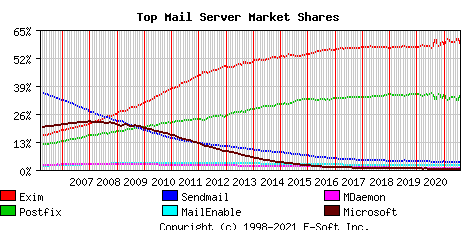
Um Ihren eigenen Mailserver weiterhin nutzen
und das Risiko eines Hackerangriffs verringern zu können, sollten Sie mindestens folgende Anforderungen überprüfen:
-
Es werden nur sichere Authentifizierungsmethoden akzeptiert.
Benutzername und Passwort müssen über sichere Verbindungen übertragen werden,
typischerweise Port 587+TLS , Port 25+TLS oder Port 465+SSL.
Die Übertragung sensibler Daten im Klartext ist deaktiviert. -
Die Absenderadresse („Mail-From“) muss überprüft werden;
nur autorisierte Personen können die E-Mail öffnen. -
Konfigurieren Sie Fail2ban so, dass alle externen Angriffe blockiert werden
, um Versuche, Ihre Schutzmaßnahmen zu umgehen, zu verhindern.
Insbesondere sollte Fail2ban alle wiederholten Angriffe blockieren.
- sich mit dem falschen Benutzernamen oder Passwort anzumelden
- E-Mails mit einem nicht autorisierten Absender versenden
- um die SMTP-Verbindung während des Authentifizierungsprozesses zu unterbrechen
(mehrere Verbindungsabbrüche führen dazu, dass der SMTP-Dienst für legitime Benutzer nicht verfügbar ist)
Die Sperre erfolgt üblicherweise zwischen drei und zehn Versuchen
und führt zu einer Sperrung der Quell-IP-Adresse für drei bis vierundzwanzig Stunden.
Diese Punkte lassen sich recht einfach überprüfen, um festzustellen, ob
Ihre SMTP-Infrastruktur ein Sicherheits-Upgrade benötigt.
Fail2ban schützt Ihren Server vor Brute-Force- und DDoS-Angriffen.
Es funktioniert so, als würde ein Fremder an die Tür klopfen;
nach einer bestimmten Anzahl von Klopfzeichen verschwindet die Tür.
Ein Bericht von Hacker News:
Ich betreibe seit einigen Jahren meinen eigenen Mailserver und denke, dass viele andere hier Lösungen wie Mail-in-a-box, Mailcow, Mailu usw. nutzen. Bis Corona hatte ich nie größere Probleme mit meinem Mailserver, aber in den letzten Wochen hatte ich extrem viel eingehenden Traffic – das war zu viel für meinen Server, und ich musste ihn jedes Mal manuell neu starten. [...] Nachtrag: Ich habe meine fail2ban-Einstellungen geändert und festgestellt, dass ich hauptsächlich Ziel von Brute-Force-Angriffen war, gegen die ich mich mit Tools wie fail2ban eigentlich schützen können sollteFail2ban ist eine Log-Parsing-Anwendung, die Systemprotokolle überwacht
und nach Anzeichen eines automatisierten Angriffs sucht.
Wird ein Missbrauchsversuch anhand der definierten Parameter erkannt,
fügt Fail2ban der Firewall (iptables oder firewalld) eine neue Regel hinzu,
um die IP-Adresse des Angreifers entweder für eine bestimmte Zeit oder dauerhaft zu blockieren.
Fail2ban kann Sie außerdem per E-Mail über einen Angriff informieren.
Fail2ban konzentriert sich primär auf SSH-Angriffe, kann aber auch so konfiguriert werden,
dass es für jeden Dienst funktioniert, der Protokolldateien verwendet und somit einem Angriff ausgesetzt sein kann.
Es ist weit verbreitet. Eine Suche danach bei Google liefert leicht
Konfigurationsbeispiele zum Schutz von Mailservern.