DKIM-Domäne für DMARC
Wie wirkt sich die DKIM-Domänenausrichtung auf die DMARC-Authentifizierung aus?
DMARC (Domain-based Message Authentication, Reporting and Conformance)
ist ein E-Mail-Authentifizierungsstandard, der zur Bekämpfung von gefälschten Domain-E-Mails entwickelt wurde.
Im Kapitel „3.1. Identifikatorausrichtung“ heißt es:
E-Mail-Authentifizierungstechnologien authentifizieren verschiedene (und unterschiedliche) Aspekte einer einzelnen Nachricht. Beispielsweise authentifiziert DKIM die Domain, die die Signatur an die Nachricht angehängt hat, während SPF entweder die Domain im Feld „Mail-From“ (RFC5321.MailFrom) von SMTP oder die Domain „EHLO/HELO“ (RFC5321.EHLO/HELO) oder beide authentifizieren kann. Dies können unterschiedliche Domains sein, die dem Endbenutzer in der Regel nicht sichtbar sind. DMARC authentifiziert die Verwendung der Domain „From“ (RFC5322.From), indem es deren Übereinstimmung mit einem authentifizierten Bezeichner (Authenticated Identifier) vorschreibt. – https://tools.ietf.org/html/rfc7489#section-3.1Es bedeutet einfach:
Wenn ein Absender seine E-Mail mittels SPF und/oder DKIM authentifiziert, muss mindestens eine der Domänen mit der Absenderdomäne übereinstimmenUns war nicht klar, ob eine Nachricht den SPF- oder DKIM-Check
und trotzdem die DMARC-Authentifizierung bestehen könnte.
Wir haben es mit einem für jeden verfügbaren Tool getestet: einem Gmail-Postfach.
Um das Ergebnis zu sehen, öffnen Sie die Nachricht und wählen Sie „Original anzeigen“ aus:
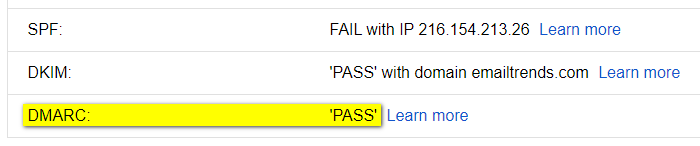
Test 1 - weitergeleitete Nachricht: spf-Fehler, dkim-Erfolg (ausgerichtet)
Test 2 - defekter DKIM-Schlüssel: DKIM-Fehler, SPF-Erfolg (ausgerichtet)
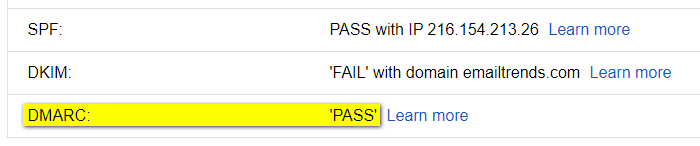
Das Ergebnis ist eindeutig: Die Nachricht besteht die DMARC-Authentifizierung, sofern diese stattfindet:
SPF und Domänenausrichtung. <OR> DKIM und Domänenausrichtung
Um die DMARC-Prüfung zu bestehen, ist es in einigen Fällen daher wichtig, die DKIM-Signatur zu validieren:
Die Signaturdomäne (d=example.com) muss mit der Absenderdomäne übereinstimmen.
Beispiele für „DMARC-PASS“-Ergebnisse, die andernfalls nicht funktioniert hätten:
Fall 1 – Weiterleitung unterbricht die SPF-Authentifizierung
-
SPF-FEHLER: Die SPF-Authentifizierungsprüfung schlägt in den meisten Fällen fehl,
da eine neue Entität, die nicht im SPF-Eintrag des ursprünglichen Absenders enthalten ist, die weitergeleitete E-Mail sendet. -
DKIM-PASS (ausgerichtet): E-Mail-Weiterleitung hat keinen Einfluss auf die DKIM-Signatur
Ergebnis: Die DKIM-Ausrichtung ermöglicht es der Nachricht, die DMARC-Prüfung zu bestehen.
Fall 2 – Die vom E-Mail-Dienstleister (ESP) bereitgestellte SPF-Domäne
kann nicht mit der Absenderdomäne übereinstimmen.
-
SPF~PASS (NICHT ausgerichtet): Die SPF-Authentifizierung schlägt aufgrund der fehlenden Domänenausrichtung fehl,
da die vom E-Mail-Service-Provider (ESP) in der Absenderadresse verwendete Domäne von der in der Absenderadresse abweicht. -
DKIM-PASS (ausgerichtet): Die DKIM-Signatur verwendet dieselbe Domain wie der Absender
Ergebnis: Die DKIM-Ausrichtung ermöglicht es der Nachricht, die DMARC-Prüfung zu bestehen.